Знаете ли вы? 1,3 млн приставок Android TV продавались с вредоносной программой прямо с завода. Малайзия среди самых пострадавших
Google ликвидировала ботнет XCPE, заразивший 1,3 млн ТВ-приставок на Android, в основном в Малайзии, Мексике и Бразилии. Что делает вирус, какие бренды замешаны и что делать владельцам дешёвых приставок.
В этой статье
Смотрите ТВ, YouTube или футбол через дешёвую приставку на Android? Тогда эта статья для вас.
На прошлой неделе Google объявила, что ликвидировала ботнет, который контролировал более 1,3 млн ТВ-приставок на Android по всему миру. Самое неприятное: вредоносную программу не скачивали сами пользователи. Её установили ещё на заводе.
По данным BGR, большинство заражённых устройств находятся в Малайзии, Мексике и Бразилии.
Что произошло?
По данным Google Threat Intelligence, вредоносная программа XCPE была встроена прямо в прошивку приставок китайским производителем Videostrong Technology (BleepingComputer).
В Google говорят, что это «не выходка одиночки-инсайдера и не ошибка разработки»: программу создали намеренно ради наживы.
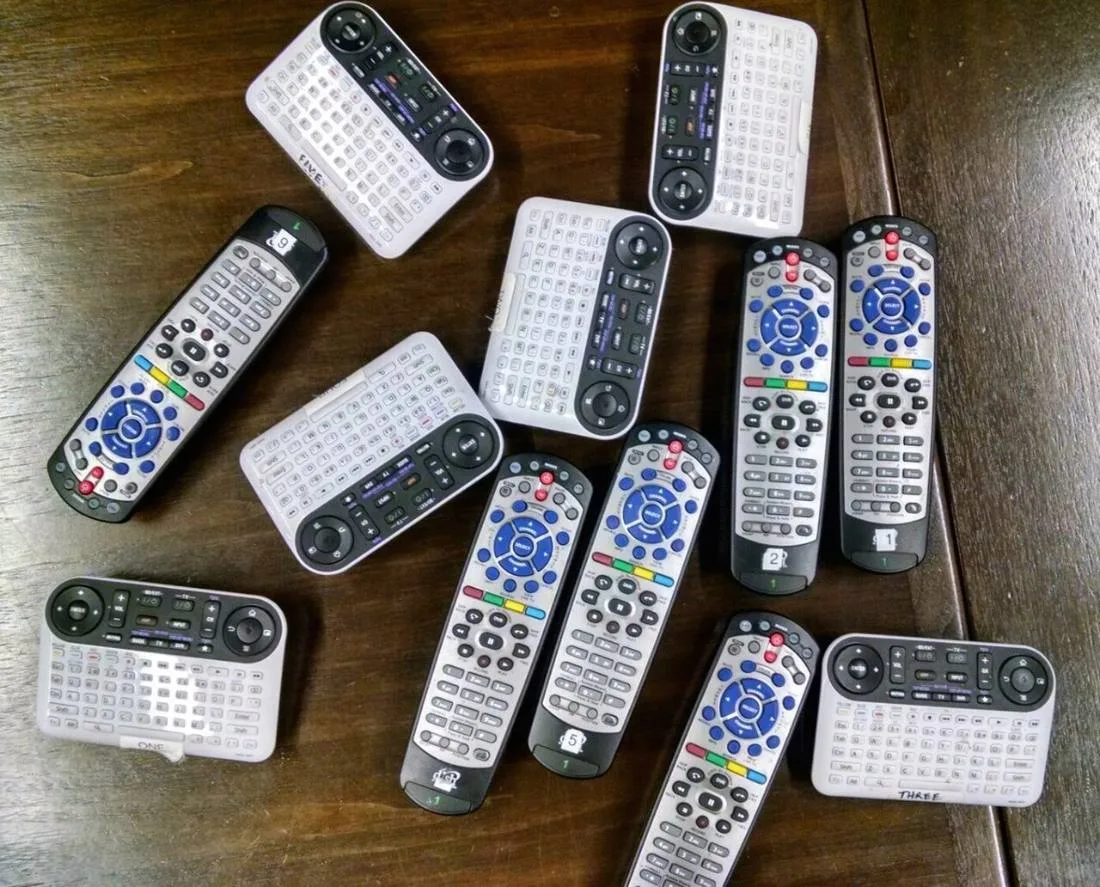
Большинство приставок продавалось под брендом MECOOL или как приставки и стики без бренда (Android Headlines). Одна подтверждённая заражённая модель: MECOOL KM9PRO Max.
Что делает XCPE?
Пока приставка включена, программа тайком:
- Кликает по фальшивой рекламе, обманывая рекламодателей
- Использует ваш домашний интернет как «резидентный прокси», и преступники выходят в сеть с вашего IP-адреса
- Делает скриншоты и сканирует другие устройства в той же сети Wi-Fi (Android Headlines)
- Отключает Google Play Protect и переустанавливается после каждой перезагрузки
По данным BGR, Videostrong продавала доступ к этим приставкам преступным группировкам.
Знаете ли вы? Videostrong была сертифицированным партнёром Google по Android. Она прошла проверки безопасности, потому что вредоносный код включался только после первой загрузки приставки (BGR).
Что сделала Google?
- Разорвала отношения с Videostrong и отозвала её лицензию Android TV
- Обратилась в суд, чтобы закрыть серверы управления ботнетом
- Работала вместе с Национальным полицейским агентством Японии и компаниями по кибербезопасности, в том числе Lumen, HUMAN Security и TrendAI
По словам Google, это также отрезало преступников ещё как минимум от 10 млн устройств, заражённых другими программами, включая караоке-системы и цифровые табло (BleepingComputer).
Почему так сильно пострадала Малайзия?
На карте Google Малайзия (включая Сабах и Саравак) закрашена одним из самых тёмных цветов, то есть заражений там больше всего (Productnation). Цифры по странам Google не публиковала.
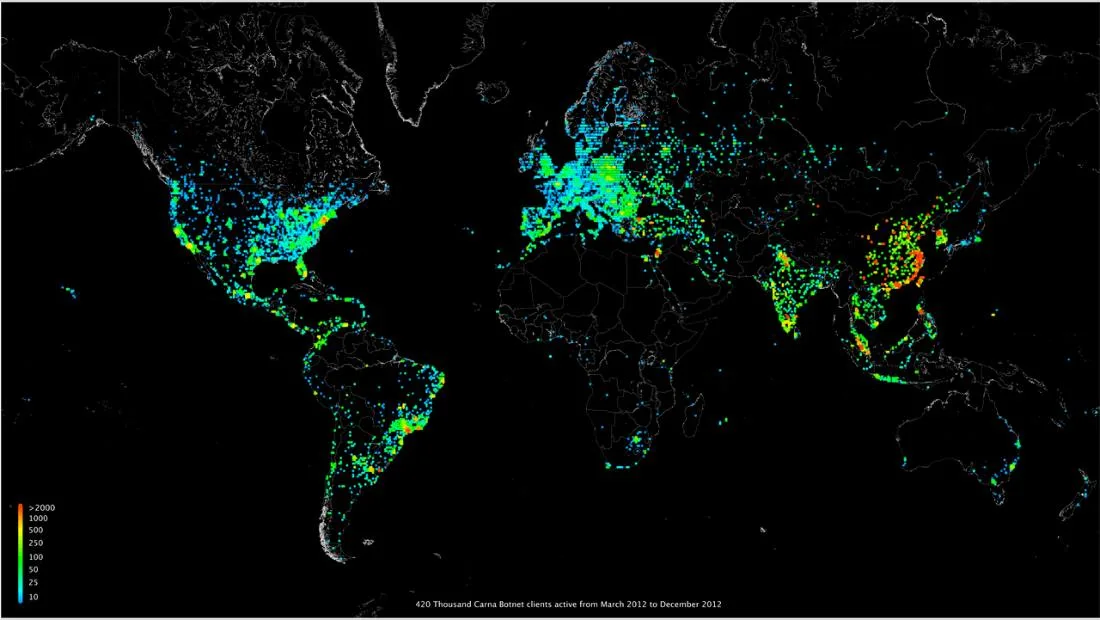
В Google считают, что такое распределение «возможно, отражает охват рынка дистрибьютором бренда». Проще говоря, эти приставки здесь просто много продавали, особенно дёшево в интернете.
Безопасна ли моя приставка? Как проверить
1. Проверьте сертификацию Google Откройте Play Маркет → нажмите на значок профиля → Настройки → О приложении. Найдите пункт Сертификация Play Защиты (Productnation).
Но помните: Videostrong тоже прошла эту проверку. «Сертифицировано» не значит «безопасно на 100%».
2. Узнайте бренд и модель Если у вас приставка MECOOL или безымянная, купленная дёшево в интернете, будьте особенно внимательны.
3. Проверьте домашний IP-адрес По данным BGR, есть онлайн-сервисы, которые проверяют, не используется ли ваш домашний IP как резидентный прокси. Список моделей, связанных с кампанией, превышает 180, но наличие модели в списке ещё не доказывает заражение.
Что делать, если приставка заражена?
- Удаление приложения не поможет. XCPE сидит в прошивке и устанавливается заново (BGR).
- Отключите приставку от интернета или перестаньте ею пользоваться.
- Смените пароль Wi-Fi и обновите прошивку роутера.
- Подключайте смарт-ТВ и приставки к гостевой сети Wi-Fi, отдельно от телефонов и компьютеров.
- Покупая новую, выбирайте бренд из официального списка партнёров Android TV.
Google также советует избегать приложений, которые обещают платить за «раздачу интернета» или «неиспользуемый трафик».
Какая приставка стоит у вас дома? Уже проверили?
Источники
- BleepingComputer, Google disrupts million-device XCPE Android malware botnet, bans TV box maker (ноя 2026)
- BGR, Google Bans Partner After 1.3 Million Android TV Boxes Found Infected With Malware (4 ноя 2026)
- Android Headlines, Google disrupts Android TV botnet (ноя 2026)
- Productnation, Malaysia lit up on Google's Android TV box botnet map (3 ноя 2026)