Tau tak? 1.3 juta Android TV box dijual dengan malware siap dari kilang. Malaysia antara paling ramai mangsa
Google tutup botnet XCPE yang menjangkiti 1.3 juta TV box Android, kebanyakannya di Malaysia, Mexico dan Brazil. Apa yang malware ni buat, jenama terlibat dan apa nak buat kalau korang guna TV box murah.
Dalam artikel ini
Korang guna TV box Android murah untuk tengok TV, YouTube atau bola? Artikel ni penting untuk korang.
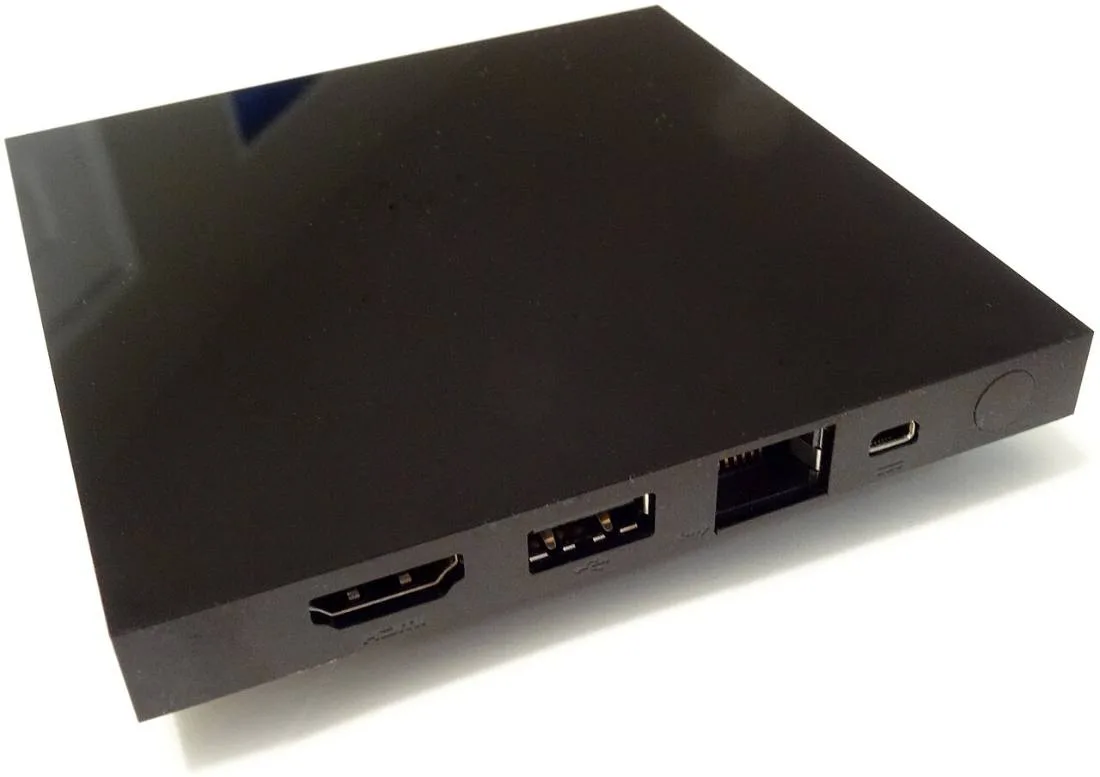
Minggu lepas, Google umumkan ia telah melumpuhkan sebuah botnet yang menguasai lebih 1.3 juta TV box Android di seluruh dunia. Yang mengejutkan, malware itu bukan dimuat turun oleh pengguna. Ia dipasang siap dari kilang.
Dan menurut BGR, kebanyakan peranti yang dijangkiti berada di Malaysia, Mexico dan Brazil.
Apa yang jadi?
Menurut Google Threat Intelligence, malware bernama XCPE ditanam terus dalam perisian tegar (firmware) TV box oleh pengeluar dari China, Videostrong Technology (BleepingComputer).
Google kata ia "bukan perbuatan orang dalam yang nakal atau kesilapan", tetapi dibina dengan sengaja untuk mengaut keuntungan.
Paling banyak dijual di bawah jenama MECOOL dan TV box atau stick tanpa jenama (Android Headlines). Satu model yang disahkan dijangkiti ialah MECOOL KM9PRO Max.
Apa malware XCPE buat?
Bila TV box korang dihidupkan, ia diam-diam:
- Klik iklan palsu untuk menipu pengiklan (ad fraud)
- Pinjam sambungan internet rumah korang sebagai "residential proxy". Penjenayah boleh guna alamat IP rumah korang untuk aktiviti mereka.
- Ambil tangkapan skrin dan imbas peranti lain dalam rangkaian Wi-Fi yang sama (Android Headlines)
- Matikan Google Play Protect dan pasang semula dirinya setiap kali TV box dihidupkan semula
Menurut BGR, Videostrong menjual akses kepada TV box ini kepada kumpulan penjenayah.
Tau tak? Videostrong ialah rakan kongsi Android yang disahkan Google. Ia lepas ujian keselamatan Google sebab kod jahat itu hanya diaktifkan selepas TV box dihidupkan kali pertama (BGR).
Google dah buat apa?
- Putuskan hubungan dengan Videostrong dan tarik balik lesen Android TV-nya
- Ambil tindakan mahkamah untuk menutup server yang mengawal botnet
- Bekerjasama dengan Polis Negara Jepun dan syarikat keselamatan siber seperti Lumen, HUMAN Security dan TrendAI
Google kata tindakan ini turut memutuskan penjenayah daripada sekurang-kurangnya 10 juta lagi peranti yang dijangkiti malware lain, termasuk mesin karaoke dan papan tanda digital (BleepingComputer).
Kenapa Malaysia terkena teruk?
Dalam peta Google, Malaysia (termasuk Sabah dan Sarawak) antara negara yang paling gelap, iaitu paling banyak jangkitan (Productnation). Google tidak dedahkan angka ikut negara.
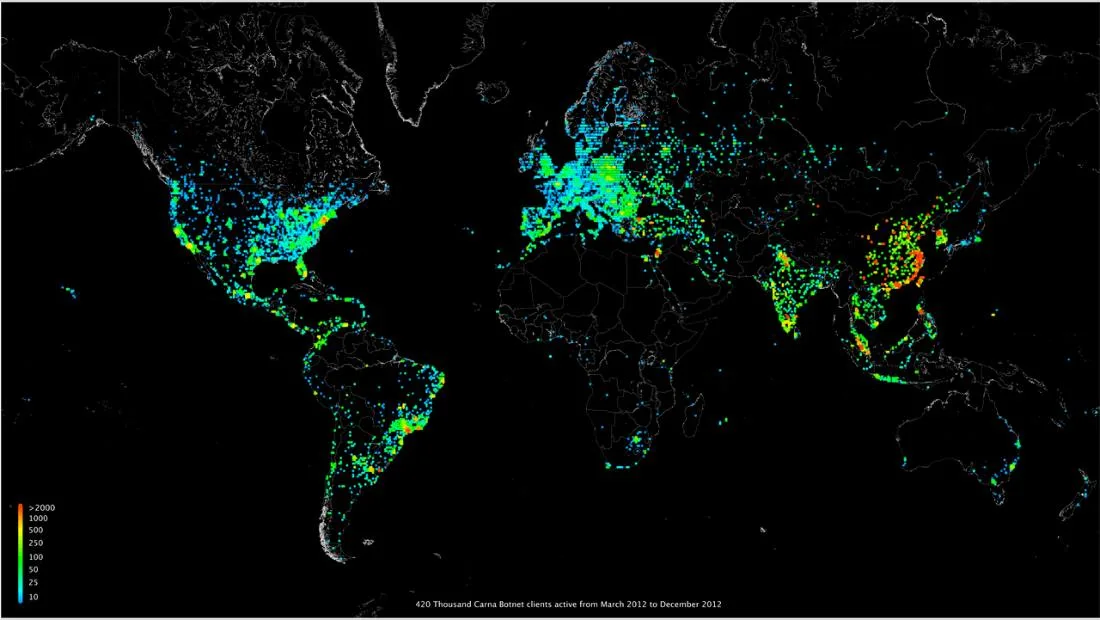
Google sebut taburan ini "mungkin menunjukkan penembusan pasaran jenama pengedar". Maksudnya, TV box ini memang banyak dijual di sini, terutamanya secara dalam talian dengan harga murah.
TV box saya selamat ke? Ini cara semak
1. Semak sama ada TV box disahkan Google Buka Play Store → tekan ikon profil → Settings → About. Lihat bahagian Play Protect certification (Productnation).
Tapi ingat, Videostrong pun lulus ujian ini. Jadi "disahkan" tak semestinya 100% selamat.
2. Kenal pasti jenama dan model Kalau korang guna MECOOL atau TV box tanpa jenama yang dibeli murah dalam talian, lebih berhati-hati.
3. Semak alamat IP rumah Menurut BGR, ada perkhidmatan dalam talian untuk semak sama ada alamat IP rumah korang sedang digunakan sebagai residential proxy. Senarai model yang dikaitkan dengan kempen ini pula melebihi 180 model, tapi model yang tersenarai tak semestinya dijangkiti.
Kalau TV box saya terkena?
- Padam app tak menyelesaikan masalah. XCPE duduk dalam firmware dan akan pasang semula dirinya (BGR).
- Cabut TV box dari internet atau terus berhenti guna.
- Tukar kata laluan Wi-Fi dan kemas kini firmware penghala (router).
- Letak TV pintar dan TV box dalam rangkaian Wi-Fi tetamu (guest), berasingan daripada telefon dan komputer.
- Bila beli baharu, pilih jenama yang ada dalam senarai rakan kongsi rasmi Android TV.
Google juga nasihatkan supaya elak app yang tawar bayaran untuk "kongsi internet" atau "bandwidth tak guna".
Korang guna TV box jenama apa di rumah? Dah semak?
Sumber rujukan
- BleepingComputer, Google disrupts million-device XCPE Android malware botnet, bans TV box maker (Nov 2026)
- BGR, Google Bans Partner After 1.3 Million Android TV Boxes Found Infected With Malware (4 Nov 2026)
- Android Headlines, Google disrupts Android TV botnet (Nov 2026)
- Productnation, Malaysia lit up on Google's Android TV box botnet map (3 Nov 2026)